La directive NIS2 est le texte européen qui étend les obligations de cybersécurité à quelque 15 000 organisations en France, contre environ 500 sous le régime précédent, réparties dans 18 secteurs d’activité. Elle est en vigueur au niveau européen depuis janvier 2023, mais au 15 septembre 2026 ses obligations ne sont pas encore opposables en France : la loi de transposition n’est pas adoptée, et la Commission européenne a saisi la Cour de justice de l’Union européenne contre la France le 8 juillet 2026.
Au sommaire
Qu’est-ce que la directive NIS2 ?
La directive NIS2 est la directive (UE) 2022/2555 du 14 décembre 2022, le texte de l’Union européenne sur la sécurité des réseaux et des systèmes d’information. Elle succède à la première directive NIS et élargit fortement le nombre d’organisations soumises à des exigences de cybersécurité.
Publiée au Journal officiel de l’Union européenne du 27 décembre 2022, elle est entrée en vigueur vingt jours plus tard. Son article 41 imposait aux États membres de publier leurs dispositions de transposition au plus tard le 17 octobre 2024 et de les appliquer à partir du 18 octobre 2024.
Une distinction évite bien des malentendus : la directive NIS2 est en vigueur, mais elle s’adresse aux États. Ce sont les textes nationaux de transposition qui rendent les obligations opposables aux entreprises et aux administrations. En France, c’est l’ANSSI qui pilote cette transposition et qui accompagnera les entités concernées, dans 18 secteurs allant de l’énergie à la santé, des transports aux infrastructures numériques.
Qui est concerné par la directive NIS2 ?
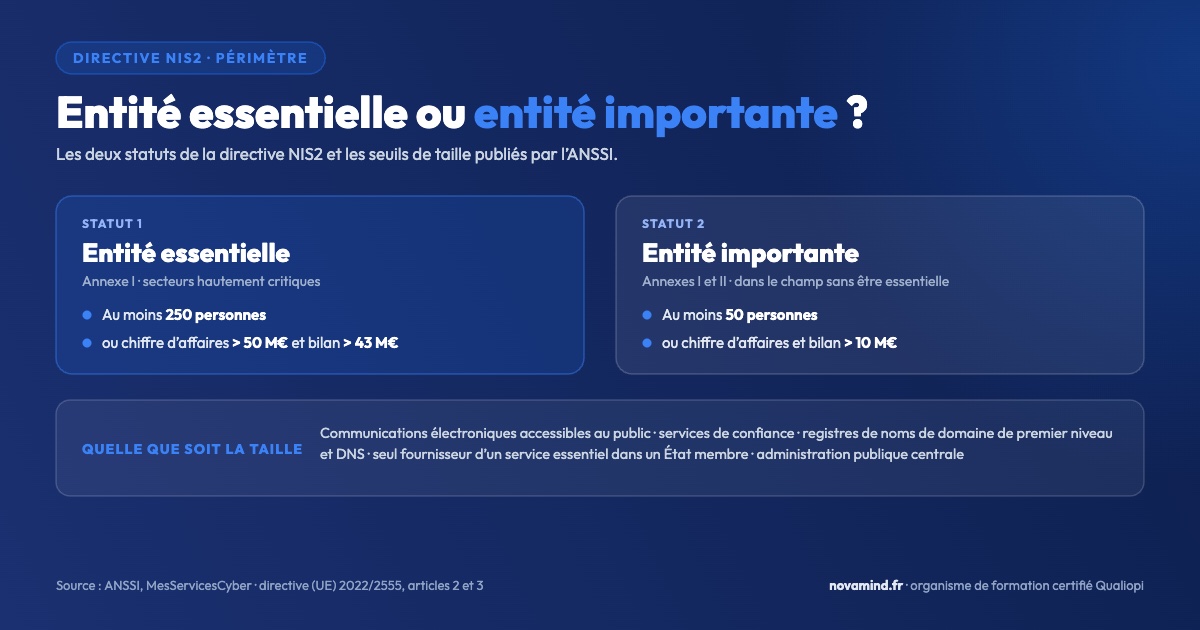
Deux conditions se combinent pour entrer dans le périmètre de la directive NIS2. L’organisation doit relever d’un type d’entité listé par les annexes de la directive, l’annexe I pour les secteurs hautement critiques et l’annexe II pour les autres secteurs critiques, et atteindre au moins la taille d’une moyenne entreprise au sens européen. Son article 2 ajoute des cas où la taille ne compte pas du tout.
| Cas | Ce que prévoit la directive |
|---|---|
| Entité essentielle | un type d’entité de l’annexe I qui dépasse les plafonds de la moyenne entreprise, plus, quelle que soit leur taille, les prestataires de services de confiance qualifiés, les registres de noms de domaine de premier niveau et les fournisseurs de services DNS |
| Entité importante | les entités des annexes I ou II qui entrent dans le champ sans être essentielles, ce qui vise notamment les secteurs de l’annexe II et les moyennes entreprises de l’annexe I |
| Quelle que soit la taille | fournisseurs de réseaux ou de services de communications électroniques accessibles au public, prestataires de services de confiance, registres de noms de domaine de premier niveau et fournisseurs DNS, entité seule à fournir dans un État membre un service essentiel, administration publique centrale, et les entités qu’un État membre désigne |
Les seuils chiffrés viennent de la définition européenne de l’entreprise moyenne, que l’ANSSI résume ainsi : dépasse les plafonds de la moyenne entreprise une organisation d’au moins 250 personnes, ou dont le chiffre d’affaires annuel dépasse 50 millions d’euros et le bilan annuel 43 millions d’euros. Entre dans le champ une organisation d’au moins 50 personnes, ou dont le chiffre d’affaires et le bilan annuel dépassent 10 millions d’euros.
L’ordre de grandeur est donné par le rapport du Sénat sur le projet de loi de transposition : le nombre d’entités régulées passerait d’environ 500 sous le régime précédent à quelque 15 000, dont près de 1 500 collectivités territoriales, groupements et organismes placés sous leur tutelle.
Le périmètre définitif de la directive NIS2 en France sera fixé par les textes de transposition. Pour se situer, l’ANSSI met à disposition un simulateur « Suis-je concerné ? » sur son service MesServicesCyber. C’est le point d’entrée à privilégier avant toute autre démarche.
Quelles obligations la directive NIS2 impose-t-elle ?
L’ANSSI résume les obligations de la directive NIS2 en trois blocs : s’enregistrer auprès de l’autorité nationale compétente, gérer ses risques cyber, déclarer ses incidents de sécurité importants.
La déclaration d’incident se fait en trois temps, fixés par l’article 23 de la directive : une alerte précoce sans retard injustifié et en tout état de cause dans les 24 heures suivant la connaissance de l’incident important, une notification d’incident dans les 72 heures, puis un rapport final au plus tard un mois après cette notification. Le canal de déclaration applicable en France sera celui que désignera l’ANSSI.
L’article 20 place la gouvernance au niveau de la direction. Les organes de direction des entités essentielles et importantes approuvent les mesures de gestion des risques, supervisent leur mise en œuvre, et peuvent être tenus responsables du manquement de l’entité à ces obligations. Leurs membres sont tenus de suivre une formation, et les entités sont encouragées à en offrir régulièrement à leur personnel.
Quelles sanctions en cas de manquement à NIS2 ?
Pour une entité essentielle, la directive NIS2 fixe une amende administrative maximale d’au moins 10 millions d’euros ou d’au moins 2 % du chiffre d’affaires annuel mondial total de l’exercice précédent de l’entreprise à laquelle l’entité appartient, le montant le plus élevé étant retenu. Pour une entité importante, le plancher est d’au moins 7 millions d’euros ou 1,4 %, selon la même règle.
Deux précisions comptent pour un groupe : l’assiette est le chiffre d’affaires de l’entreprise d’appartenance, pas celui de la seule entité visée, et ces montants sont des minimums imposés aux États membres. Les montants applicables en France, l’autorité qui les prononce et la procédure suivie seront fixés par la loi de transposition et ses textes d’application.
Une confusion revient souvent, et elle mérite d’être levée : la procédure engagée le 8 juillet 2026 par la Commission européenne devant la Cour de justice de l’Union européenne, contre l’Irlande, l’Espagne, la France et les Pays-Bas, avec demande de sanctions financières, vise les États qui n’ont pas transposé. Elle ne vise pas les entreprises.
Où en est la transposition de la directive NIS2 en France ?
Au 15 septembre 2026, la loi qui doit transposer la directive NIS2 n’est pas adoptée. Le véhicule législatif est le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui transpose plusieurs textes européens à la fois.
- 15 octobre 2024 : dépôt du projet de loi sur le bureau du Sénat.
- 18 octobre 2024 : date à partir de laquelle les dispositions de transposition devaient s’appliquer dans les États membres.
- 12 mars 2025 : adoption du texte par le Sénat en première lecture.
- 10 septembre 2025 : dépôt du texte de la commission spéciale de l’Assemblée nationale.
- 8 juillet 2026 : saisine de la Cour de justice de l’Union européenne par la Commission européenne.
Le dossier législatif de l’Assemblée nationale n’enregistre aucun examen en séance publique à la date de publication de cet article. L’ANSSI indique que NIS2 s’appliquera en France une fois l’ensemble des textes de transposition en place, la loi promulguée et les décrets et arrêtés publiés.
L’état de la transposition de la directive NIS2 peut changer d’une semaine à l’autre. Elle a été vérifiée le 15 septembre 2026 sur les dossiers du Sénat et de l’Assemblée nationale.
Que faire maintenant, sans attendre la loi ?
Ne pas attendre est la recommandation de l’ANSSI elle-même, qui invite les futures entités essentielles et importantes à engager dès à présent une démarche de sécurisation cohérente avec la directive NIS2. Une organisation qui démarre le jour de la publication des décrets travaillera dans l’urgence.
Depuis le 17 mars 2026, l’agence met à disposition le Référentiel Cyber France, le ReCyF. Il n’est pas obligatoire par défaut, mais une entité qui l’applique peut s’en prévaloir en cas de contrôle de l’ANSSI.
- Se situer : passer par le simulateur de l’ANSSI, type d’entité et seuils de taille en main.
- Cartographier : systèmes, données sensibles, prestataires et fournisseurs critiques.
- Mesurer l’écart : comparer l’existant aux mesures de gestion des risques attendues, et hiérarchiser.
- Préparer la déclaration d’incident : qui déclare, à 24 heures, à 72 heures, puis au rapport final, avec quelles informations, et tester la procédure.
- Former la direction : l’article 20 en fait une obligation, pas une bonne pratique.
Les quatre premiers points relèvent d’un état des lieux documenté. Le cinquième se décide au niveau du comité de direction.